13 Października 2026
Cyberoszust może wiedzieć, gdzie się leczysz. Wyciek danych to dopiero początek
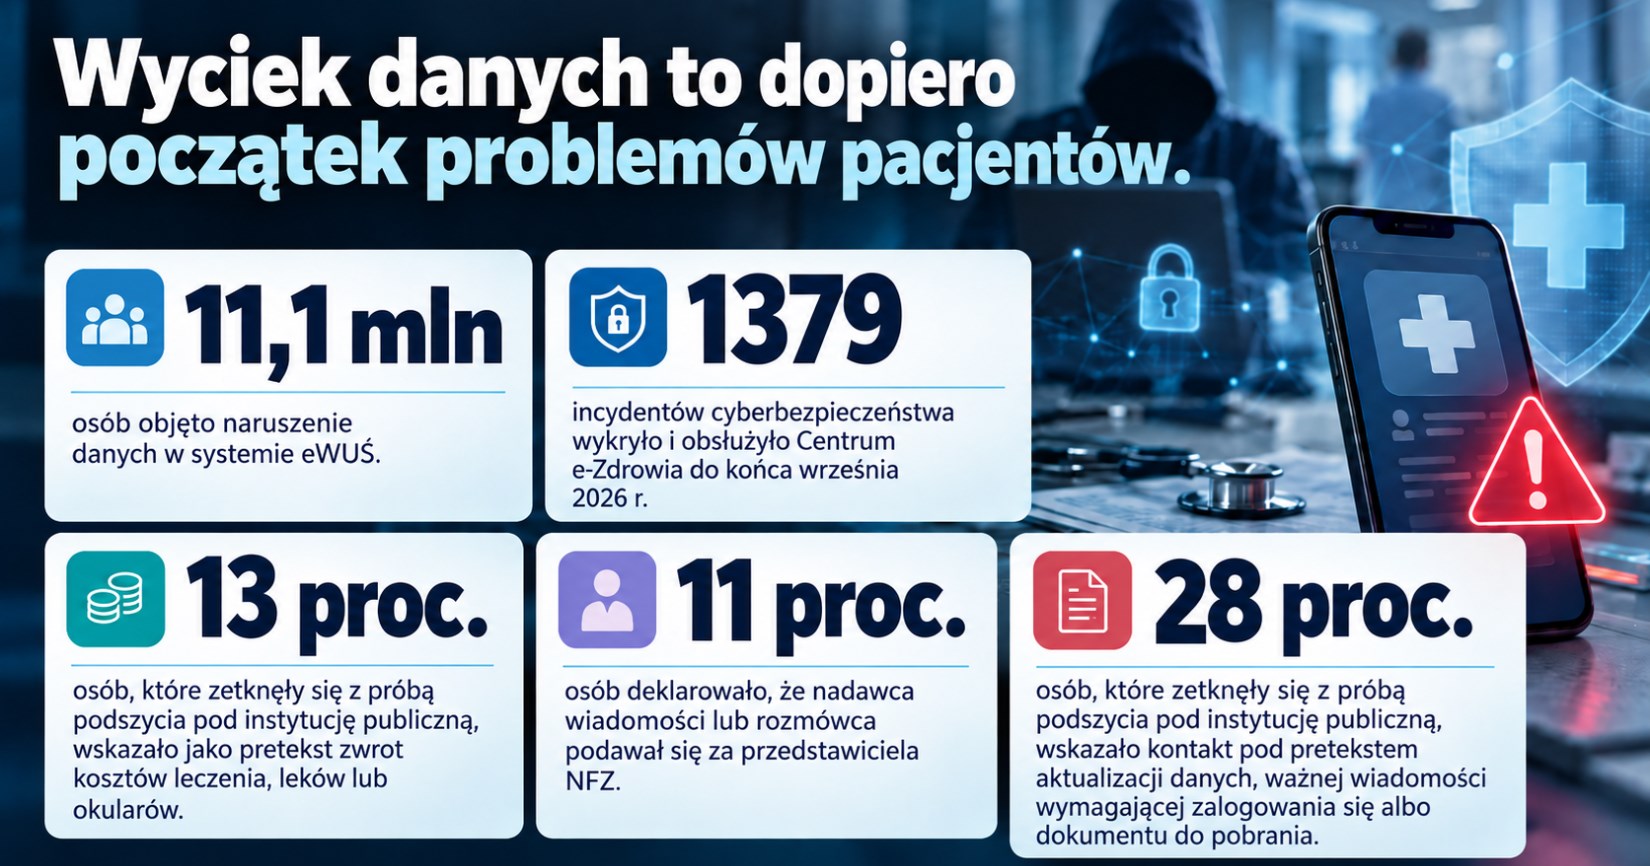
Kolejne cyberataki na sektor ochrony zdrowia pokazują, że skutki kradzieży danych nie kończą się na samym wycieku. Wykradzione informacje mogą posłużyć do przygotowania wiarygodnych wiadomości i telefonów od rzekomych pracowników konkretnych placówek czy gabinetów medycznych, w których pacjent faktycznie się leczył. W badaniu ChronPESEL.pl i Krajowego Rejestru Długów 13 proc. osób mających kontakt z próbą podszycia się pod pracowników instytucji publicznych wskazało jako pretekst refundację lub zwrot kosztów m.in. leczenia, leków czy okularów. Z kolei 11 proc. deklarowało, że nadawca lub rozmówca podawał się za przedstawiciela NFZ. Takie oszustwo może skończyć się nie tylko wyłudzeniem danych, ale również utratą pieniędzy.
W ostatnich tygodniach głośno było o cyberatakach na ogólnopolską sieć medyczną enel-med, oprogramowanie Medyc wykorzystywane przez lekarzy i placówki medyczne oraz FELG Dent – system do obsługi gabinetów stomatologicznych. Ponadto 6 października NFZ poinformował o naruszeniu obejmującym dane aż 11,1 mln osób. W 2024 r. z systemu eWUŚ w sposób nieuprawniony pozyskano imiona i nazwiska, numery PESEL oraz informacje o prawie do świadczeń opieki zdrowotnej. Fundusz ostrzegł, że przejęte dane mogą posłużyć m.in. do podszycia się pod pacjenta, zaciągnięcia pożyczki w instytucji pozabankowej, zarejestrowania karty SIM na jego dane czy skorzystania ze świadczeń zdrowotnych na cudzy PESEL.
To tylko część skali problemu. Centrum e-Zdrowia podało, że do końca września 2026 r. wykryło i obsłużyło 1379 incydentów cyberbezpieczeństwa. Dla porównania w całym 2025 r. było ich 1441. To wskazuje, że bieżący rok może zakończyć się kolejnym rekordowym wynikiem.
Historia leczenia w rękach cyberprzestępców
Skala problemu nie ogranicza się do pojedynczych incydentów. W zależności od zakresu wycieku w ręce przestępców mogły trafić nie tylko imię i nazwisko, PESEL czy dane kontaktowe, ale także nazwa placówki oraz informacje o przebytych chorobach i przyjmowanych lekach.
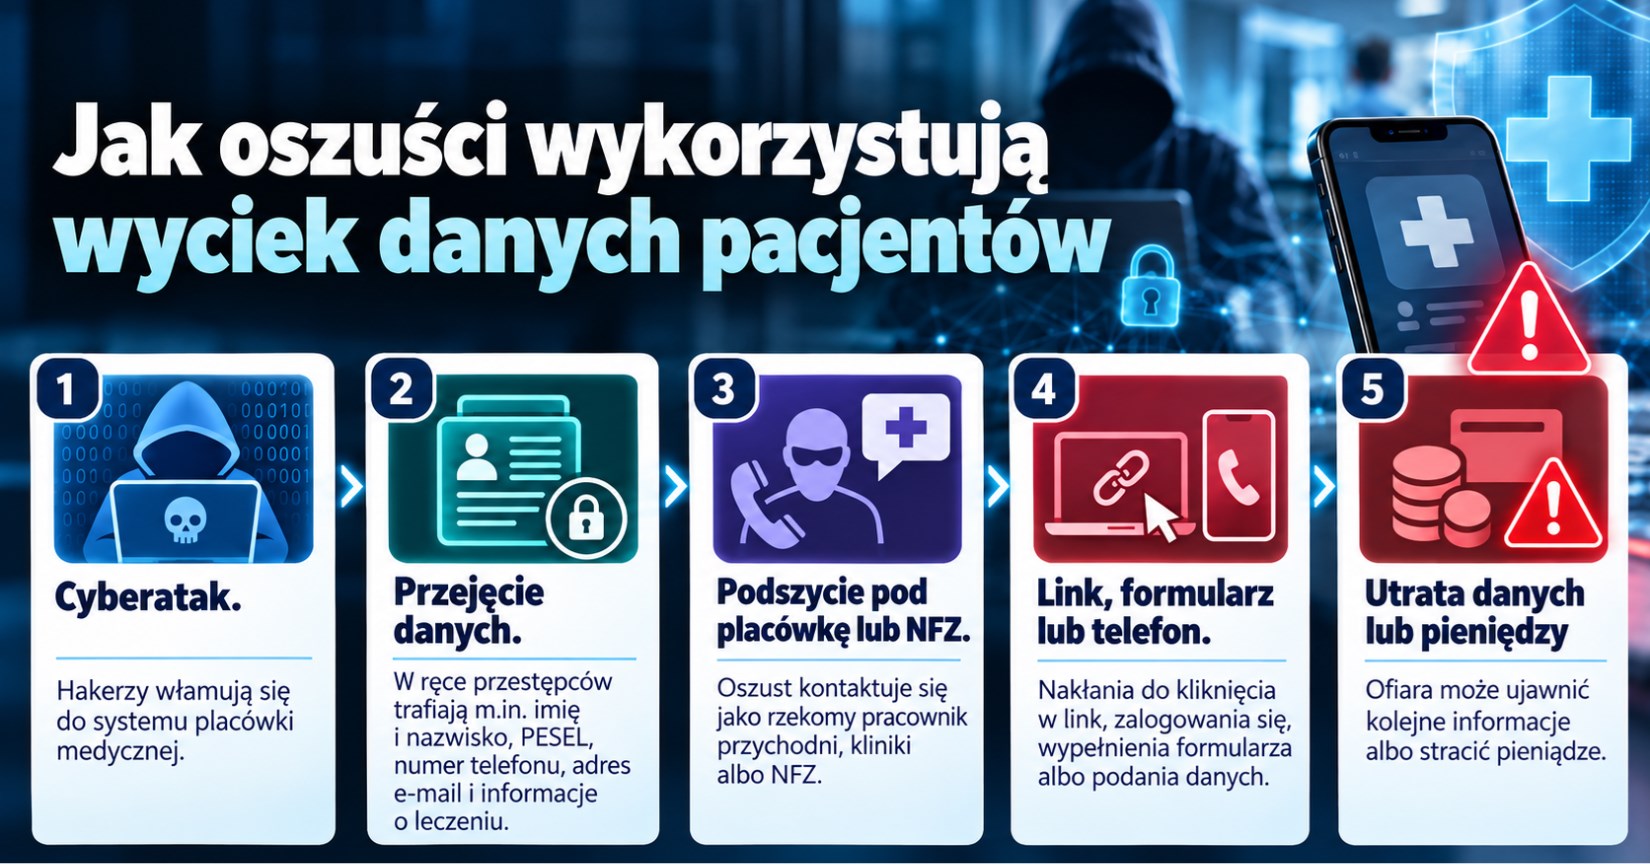
– Po tak dużych cyberatakach przestępcy nie muszą działać na oślep. Mając ogromną wiedzę o pacjencie, łatwiej podszyć się pod pracownika przychodni, centrum medycznego czy NFZ i wzbudzić zaufanie. Następnie oszust nakłania ofiarę do kliknięcia w link, zalogowania się, wypełnienia formularza, podania numeru karty płatniczej lub wykonania płatności. W ten sposób może wyłudzić kolejne poufne informacje albo pieniądze, dlatego skutki wycieku nie kończą się w chwili kradzieży danych – ostrzega Bartłomiej Drozd, ekspert serwisu ChronPESEL.pl.
Prawdziwy wyciek, fałszywa wiadomość
Sama informacja o cyberataku bywa też gotowym pretekstem do kolejnego oszustwa. Zgodnie z RODO, jeśli wyciek danych grozi poważnymi konsekwencjami dla osób, których dotyczy, administrator ma obowiązek je o tym poinformować. W przypadku pacjentów administratorem może być np. przychodnia, klinika, gabinet czy inny podmiot medyczny, który gromadzi ich dane. Oznacza to, że po wycieku możemy otrzymać od swojej placówki prawdziwe zawiadomienie o naruszeniu z zaleceniami, jak powinniśmy postąpić.
Ten obowiązek stwarza też gotowy scenariusz dla cyberprzestępców. Wystarczy, że podszyją się pod placówkę i poinformują pacjenta o rzekomym wycieku. Taki komunikat może być szczególnie przekonujący, jeśli odbiorca rzeczywiście wie o niedawnym cyberataku. W badaniu ChronPESEL.pl i KRD 28 proc. osób, które zetknęły się z próbą podszycia pod instytucję publiczną, wskazało kontakt pod pretekstem aktualizacji danych, ważnej wiadomości wymagającej zalogowania się albo konieczności pobrania dokumentu.
– W takiej sytuacji bardzo łatwo stracić czujność, bo wiadomość może wyglądać jak naturalna konsekwencja wcześniejszego cyberataku. Dlatego nie należy na nią odpisywać, klikać w zawarte w niej linki ani korzystać z podanych danych kontaktowych. Jeśli ktoś dzwoni i podaje się za pracownika placówki, nie powinniśmy przekazywać mu żadnych informacji. Najbezpieczniej się rozłączyć, samodzielnie wejść na oficjalną stronę przychodni lub gabinetu i zadzwonić na podany na niej numer – przestrzega Bartłomiej Drozd.
Zwrot kosztów leczenia też może być przynętą
Oszustwa wykorzystujące motyw zwrotu kosztów leczenia były na tyle częste, że w ciągu zaledwie trzech miesięcy NFZ dwukrotnie ostrzegał przed nimi pacjentów. W fałszywych wiadomościach cyberprzestępcy obiecywali refundację m.in. leków, okularów, wyrobów medycznych czy leczenia za granicą, a następnie kierowali odbiorców do formularzy służących do wyłudzenia danych kart płatniczych. Przekazanie takich informacji mogło zakończyć się utratą pieniędzy. NFZ podkreślał, że nigdy nie prosi o numer karty, datę jej ważności, kod CVV/CVC ani dane do logowania w bankowości elektronicznej.
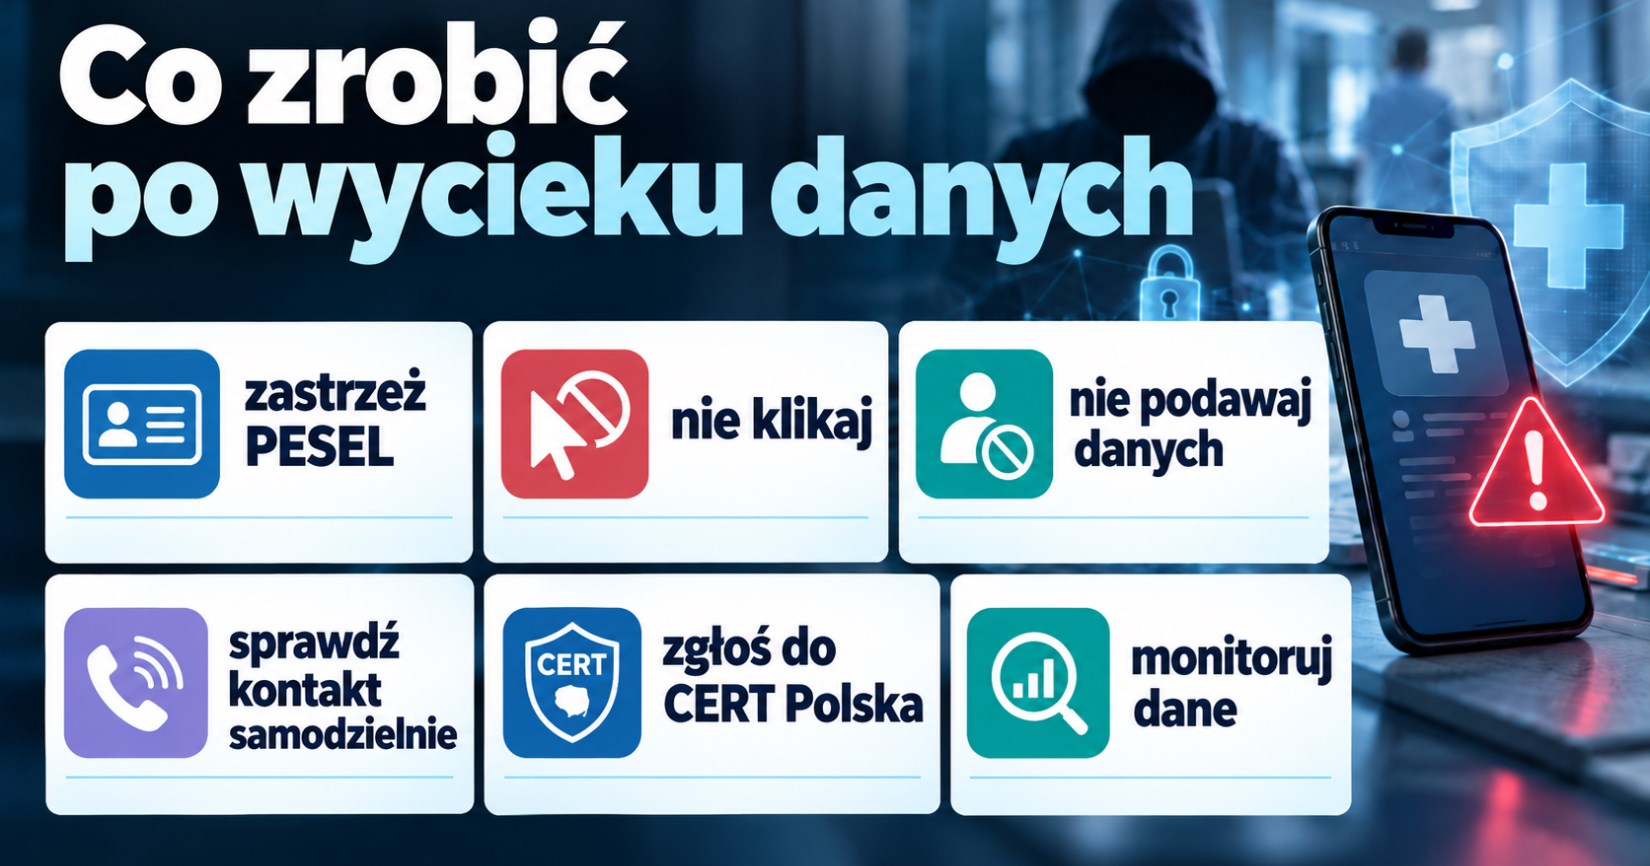
Po wycieku danych warto więc zastrzec numer PESEL, jeśli jeszcze tego nie zrobiliśmy. Nie ochroni nas to jednak przed fałszywą wiadomością czy telefonem od osoby podszywającej się pod placówkę medyczną albo NFZ. Dlatego po takim incydencie szczególną ostrożność trzeba zachować wobec próśb o kliknięcie w link, zalogowanie się, wypełnienie formularza czy podanie numeru karty płatniczej. Pomocne jest również monitorowanie swoich danych w Internecie, m.in. PESEL-u, numeru telefonu czy adresu e-mail, aby szybciej wychwycić ich nieuprawnione wykorzystanie. Podejrzane próby oszustwa warto też zgłaszać do CERT Polska. SMS z podejrzanym linkiem można przekazać na bezpłatny numer 8080, a inne incydenty zgłosić przez formularz na stronie incydent.cert.pl.
Badanie „Jak cyberoszuści podszywają się pod instytucje publiczne” zostało zrealizowane przez IMAS International na zlecenie serwisu ChronPESEL.pl i Krajowego Rejestru Długów w czerwcu 2026 r. techniką wywiadów internetowych (CAWI) na reprezentatywnej próbie 1011 Polaków w wieku 18-74 lata.
W ostatnich tygodniach głośno było o cyberatakach na ogólnopolską sieć medyczną enel-med, oprogramowanie Medyc wykorzystywane przez lekarzy i placówki medyczne oraz FELG Dent – system do obsługi gabinetów stomatologicznych. Ponadto 6 października NFZ poinformował o naruszeniu obejmującym dane aż 11,1 mln osób. W 2024 r. z systemu eWUŚ w sposób nieuprawniony pozyskano imiona i nazwiska, numery PESEL oraz informacje o prawie do świadczeń opieki zdrowotnej. Fundusz ostrzegł, że przejęte dane mogą posłużyć m.in. do podszycia się pod pacjenta, zaciągnięcia pożyczki w instytucji pozabankowej, zarejestrowania karty SIM na jego dane czy skorzystania ze świadczeń zdrowotnych na cudzy PESEL.
To tylko część skali problemu. Centrum e-Zdrowia podało, że do końca września 2026 r. wykryło i obsłużyło 1379 incydentów cyberbezpieczeństwa. Dla porównania w całym 2025 r. było ich 1441. To wskazuje, że bieżący rok może zakończyć się kolejnym rekordowym wynikiem.
Historia leczenia w rękach cyberprzestępców
Skala problemu nie ogranicza się do pojedynczych incydentów. W zależności od zakresu wycieku w ręce przestępców mogły trafić nie tylko imię i nazwisko, PESEL czy dane kontaktowe, ale także nazwa placówki oraz informacje o przebytych chorobach i przyjmowanych lekach.
– Po tak dużych cyberatakach przestępcy nie muszą działać na oślep. Mając ogromną wiedzę o pacjencie, łatwiej podszyć się pod pracownika przychodni, centrum medycznego czy NFZ i wzbudzić zaufanie. Następnie oszust nakłania ofiarę do kliknięcia w link, zalogowania się, wypełnienia formularza, podania numeru karty płatniczej lub wykonania płatności. W ten sposób może wyłudzić kolejne poufne informacje albo pieniądze, dlatego skutki wycieku nie kończą się w chwili kradzieży danych – ostrzega Bartłomiej Drozd, ekspert serwisu ChronPESEL.pl.
Prawdziwy wyciek, fałszywa wiadomość
Sama informacja o cyberataku bywa też gotowym pretekstem do kolejnego oszustwa. Zgodnie z RODO, jeśli wyciek danych grozi poważnymi konsekwencjami dla osób, których dotyczy, administrator ma obowiązek je o tym poinformować. W przypadku pacjentów administratorem może być np. przychodnia, klinika, gabinet czy inny podmiot medyczny, który gromadzi ich dane. Oznacza to, że po wycieku możemy otrzymać od swojej placówki prawdziwe zawiadomienie o naruszeniu z zaleceniami, jak powinniśmy postąpić.
Ten obowiązek stwarza też gotowy scenariusz dla cyberprzestępców. Wystarczy, że podszyją się pod placówkę i poinformują pacjenta o rzekomym wycieku. Taki komunikat może być szczególnie przekonujący, jeśli odbiorca rzeczywiście wie o niedawnym cyberataku. W badaniu ChronPESEL.pl i KRD 28 proc. osób, które zetknęły się z próbą podszycia pod instytucję publiczną, wskazało kontakt pod pretekstem aktualizacji danych, ważnej wiadomości wymagającej zalogowania się albo konieczności pobrania dokumentu.
– W takiej sytuacji bardzo łatwo stracić czujność, bo wiadomość może wyglądać jak naturalna konsekwencja wcześniejszego cyberataku. Dlatego nie należy na nią odpisywać, klikać w zawarte w niej linki ani korzystać z podanych danych kontaktowych. Jeśli ktoś dzwoni i podaje się za pracownika placówki, nie powinniśmy przekazywać mu żadnych informacji. Najbezpieczniej się rozłączyć, samodzielnie wejść na oficjalną stronę przychodni lub gabinetu i zadzwonić na podany na niej numer – przestrzega Bartłomiej Drozd.
Zwrot kosztów leczenia też może być przynętą
Oszustwa wykorzystujące motyw zwrotu kosztów leczenia były na tyle częste, że w ciągu zaledwie trzech miesięcy NFZ dwukrotnie ostrzegał przed nimi pacjentów. W fałszywych wiadomościach cyberprzestępcy obiecywali refundację m.in. leków, okularów, wyrobów medycznych czy leczenia za granicą, a następnie kierowali odbiorców do formularzy służących do wyłudzenia danych kart płatniczych. Przekazanie takich informacji mogło zakończyć się utratą pieniędzy. NFZ podkreślał, że nigdy nie prosi o numer karty, datę jej ważności, kod CVV/CVC ani dane do logowania w bankowości elektronicznej.
Po wycieku danych warto więc zastrzec numer PESEL, jeśli jeszcze tego nie zrobiliśmy. Nie ochroni nas to jednak przed fałszywą wiadomością czy telefonem od osoby podszywającej się pod placówkę medyczną albo NFZ. Dlatego po takim incydencie szczególną ostrożność trzeba zachować wobec próśb o kliknięcie w link, zalogowanie się, wypełnienie formularza czy podanie numeru karty płatniczej. Pomocne jest również monitorowanie swoich danych w Internecie, m.in. PESEL-u, numeru telefonu czy adresu e-mail, aby szybciej wychwycić ich nieuprawnione wykorzystanie. Podejrzane próby oszustwa warto też zgłaszać do CERT Polska. SMS z podejrzanym linkiem można przekazać na bezpłatny numer 8080, a inne incydenty zgłosić przez formularz na stronie incydent.cert.pl.
Badanie „Jak cyberoszuści podszywają się pod instytucje publiczne” zostało zrealizowane przez IMAS International na zlecenie serwisu ChronPESEL.pl i Krajowego Rejestru Długów w czerwcu 2026 r. techniką wywiadów internetowych (CAWI) na reprezentatywnej próbie 1011 Polaków w wieku 18-74 lata.